Автор Тема: Новости интернета  (Прочитано 530487 раз)

0 Пользователей и 6 Гостей просматривают эту тему.

24022022

  • Супермодератор
  • Аксакал
  • *****
  • Спасибо
  • -> Вы поблагодарили: 45822
  • -> Вас поблагодарили: 40693
  • Сообщений: 17722
  • Респект: +2536/-0
Новости интернета
« Ответ #2535 : 04 Октябрь 2026, 12:11:16 »
Новые версии Wine 11.19, Wine-staging 11.19 и D7VK 2.3

Опубликован экспериментальный выпуск открытой реализации Win32 API - Wine 11.19. С момента выпуска 11.18 был закрыто 23 отчёта об ошибках и внесено 358 изменений.

Наиболее важные изменения:

Спойлер   :
В библиотеке GDIPlus реализована возможность вертикальной отрисовки текста.

Таблицы символов обновлены до выпуска Unicode 18.0.0.

Реализована поддержка кэширования DNS-запросов.

Улучшен парсер VBScript.

В mountmgr добавлена поддержка операций IOCTL_DVD_SEND_KEY, IOCTL_DVD_END_SESSION, IOCTL_DVD_GET_REGION, IOCTL_DVD_READ_STRUCTURE, IOCTL_CDROM_CHECK_VERIFY, IOCTL_SCSI_PASS_THROUGH, IOCTL_SCSI_PASS_THROUGH_DIRECT, IOCTL_SCSI_GET_ADDRESS, IOCTL_SCSI_GET_CAPABILITIE и IOCTL_SCSI_GET_INQUIRY_DATA.

Закрыты отчёты об ошибках, связанные с работой приложений: ArcGIS Pro, Time clock SBE 1.2/2.2, BOINC, Paint.net 5.2, Steam 4126040.

Закрыты отчёты об ошибках, связанные с работой игр: Command Post, Zombie Army 4: Dead War, Evolution: The Game of Intelligent Life, Euro Truck Simulator 2, Aniimo, Desperados 2: Cooper's Revenge, Final Fantasy XI Online, Hard Truck Apocalypse.

Параллельно сформирован выпуск проекта Wine Staging 11.19, предоставляющего расширенные сборки Wine, включающие не полностью готовые или рискованные патчи, пока непригодные для принятия в основную ветку Wine. По сравнению с Wine в Wine Staging предоставляется 279 дополнительных патчей. В новом выпуске Wine Staging осуществлена синхронизация с кодовой базой Wine 11.19 и обновлён код vkd3d. В основной состав Wine перенесены патчи, реализующие структуры для настройки параметров и недостающие определения типов для d3d12.

Дополнительно можно отметить выпуск проекта D7VK 2.3, развивающего реализацию графических API Direct3D 3, 5, 6 и 7, предложенных компанией Microsoft в 1996, 1997, 1998 и 1999 годах. D7VK работает через трансляцию вызовов в API Vulkan и позволяет при помощи Wine запускать в Linux ретро игры, завязанные на API Direct3D 3, 5, 6 и 7. Код проекта написан на языке C++ и распространяется под лицензией Zlib. В качестве основы при разработке использован код бэкенда d3d9 от проекта DXVK - D7VK преобразует API Direct3D 3, 5, 6 и 7 в вызовы Direct3D 9, которые затем транслируются в API Vulkan. Разработчик не намерен добиваться включения D7VK в состав DXVK, как это было с реализациями Direct3D 8 и Direct3D 9 поверх Vulkan.

В примечании к выпуску D7VK 2.3 указано, что кодовая база достигла зрелости и проект переводится в режим сопровождения, в котором планируется формировать редкие выпуски с мелкими доработками и исправлением ошибок. Среди изменений:

Переход на работу поверх выпуска DXVK 3.1.1.

Оптимизация отрисовки теней.

Улучшение совместимости с мобильными GPU.

Унификация работы с текстурами, материалами и вьюпортами для D3D 3/5/6.

Реализация ProcessVerticesStrided для D3D 7.

Исправления, улучшающие поддержку игр:
Forsaken,
Dark Vengeance,
G-Police,
Grandia II,
Empire Earth,
HyperBlade,
Need for Speed: Porsche,
Redline Racer,
Star Trek: Armada,
Star Wars: X-Wing Alliance и
Z.A.R.

amator

  • Бывалый
  • ***
  • Спасибо
  • -> Вы поблагодарили: 2299
  • -> Вас поблагодарили: 1918
  • Сообщений: 442
  • Респект: +259/-0
Новости интернета
« Ответ #2536 : 08 Октябрь 2026, 16:47:44 »
ChatGPT обновился — теперь он будет не только писать, но и показывать графики, схемы и кнопки

OpenAI представила обновление Intelligent UI для ChatGPT, которое позволит ИИ создавать визуальные и интерактивные элементы непосредственно в ответах. Теперь обычный текст будет сопровождаться графиками, схемами и кнопками для выполнения конкретных задач. Функция работает на базе GPT-6.

Одним из примеров стала схема анатомии слизня. ChatGPT создал изображение, посвящённое строению животного, а отдельные кнопки позволяли выбрать конкретную часть тела и получить дополнительную информацию. В другом тесте ИИ сгенерировал калькулятор стоимости аренды жилья в Сан-Франциско. Ползунки позволяли менять доход и расходы, после чего инструмент показывал, какую долю дохода после уплаты налогов составит стоимость аренды разных квартир.

Источник изображения: wired.com

Ещё интереснее выглядел ответ на запрос журналиста из Wired относительно кресел в самолёте. ChatGPT сравнил компоновку салонов четырёх самолётов Alaska Airlines и Delta Air Lines, а на карте можно было нажать на любое кресло и посмотреть сведения о нём. Ряды возле аварийных выходов система выделила зелёным цветом, так как журналист предупредил, что не любит сидеть у аварийных выходов.

При этом визуальные элементы будут появляться не в каждом ответе. Менеджер продукта OpenAI Ааруш Селван рассказал, что дизайнеры компании специально определяли, когда диаграммы, графики и кнопки помогают пользователю, а когда начинают перегружать интерфейс. При желании пользователь сможет попросить ChatGPT использовать меньше таких элементов.

Подобную визуальную интерактивность под названием generative UI ранее анонсировала и Google для своей поисковой системы. Функция OpenAI Intelligent UI для ChatGPT запускается глобально без региональных ограничений, а стоимость использования зависит от выбранного тарифного плана, при этом базовый доступ для бесплатных пользователей, по заявлению OpenAI, откроется уже сегодня.

24022022

  • Супермодератор
  • Аксакал
  • *****
  • Спасибо
  • -> Вы поблагодарили: 45822
  • -> Вас поблагодарили: 40693
  • Сообщений: 17722
  • Респект: +2536/-0
Новости интернета
« Ответ #2537 : 09 Октябрь 2026, 21:01:06 »
Международная пропускная способность интернета достигла 2259 Тбит/с
09.10.2026 [15:10]

 
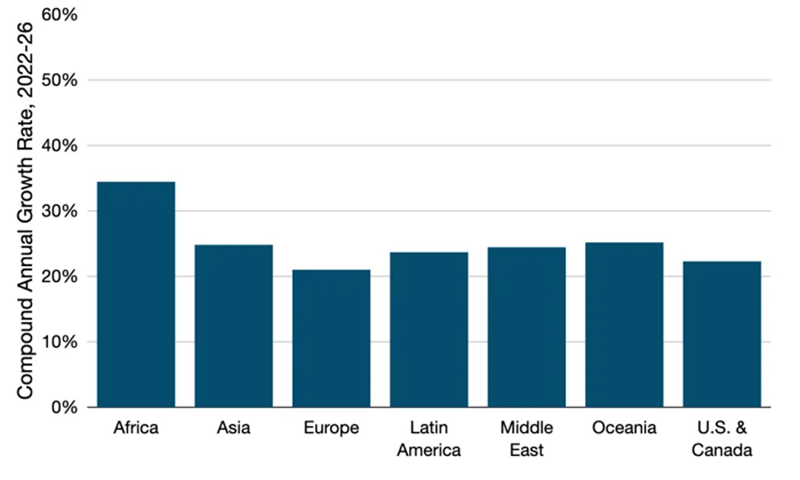
В 2026 году общемировая международная пропускная способность интернета увеличилась на 23 %, достигнув 2259 Тбит/с. Среднегодовой рост (CAGR) в последние четыре года составил тоже 23 %, сообщает TeleGeography.

Темпы роста стабилизировались в последние годы, но с 2022 года пропускная способность увеличилась более чем в два раза. Правда, темпы роста от региона к региону отличались. Так, лидером стала Африка, где средний ежегодный рост составил 35 %, в Океании он достиг 25 %. В целом мировой рост трафика соответствует росту пропускной способности. Средний и пиковый трафик в среднем росли на 24 % ежегодно.

Спойлер   :
Быстрому росту трафика способствует появление новых устройств с возможностью выхода в интернет, активное проникновение широкополосного доступа на развивающиеся рынки, рост скоростей широкополосного доступа и массовое внедрение приложений, требующих высокой пропускной способности каналов связи. При этом утверждается, что потребности пользователей в трафике будут увеличиваться, но не обязательно это всегда будет приводить к необходимости наращивать магистральную пропускную способность.


Наиболее обсуждаемым драйвером развития интернета в мире называется искусственный интеллект (ИИ), но пока его влияние на общемировой трафик ограничено. Согласно данным мартовского исследования Phenomenon компании AppLogic, объёмы трафика, связанные с ИИ, пока незначительны в сравнении с показателями для потокового видео и социальных сетей. При этом отмечается, что в 2025 году связанный с ИИ трафик вырос на 90 % в сетях фиксированной связи и на 80 % — в мобильных. При сохранении темпов ИИ сможет оказать значительное влияние на международные интернет-сети.

Одной из важных тенденций стало всё более активное использование приватных сетей. Крупнейшие провайдеры контента всё активнее используют собственные сети, которые растут быстрее классических интернет-магистралей, расширяя присутствие во всё новых регионах. Такие сети используют и другие компании, включая облачных и CDN-провайдеров и некоторых операторов ЦОД. В результате по таким сетям передаётся всё большая доля международного трафика.

Хотя очевидно, что повышение скорости доступа пользователей в интернет и появление новых приложений приведут к формированию новых значимых потоков трафика, неизвестно, какая доля новых данных потребует использования международных каналов связи. Ожидается, что в краткосрочной перспективе рост значимости прямых соединений с провайдерами контента и его кеширование будут способствовать «локализации», ограничивающей использование международных каналов.

В основе цен на транзит данных лежит стоимость их международной передачи. В случае ввода в эксплуатацию новых международных сетей расходы на строительство и эксплуатацию распределяются между всё большим количеством оптоволоконных пар и приходятся на большую «активную» пропускную способность, что позволяет снижать стоимость передачи каждого пакета.

Для большинства портов глобальных сетей сейчас требуется пропускная способность 100 Гбит/с, а в Европе и США заметно растёт спрос на порты 400 Гбит/с. При этом развитие новой международной инфраструктуры обеспечивает возможности для дальнейшей региональной локализации размещения контента и позволяет снижать зависимость от удалённых сетевых хабов. По мере роста развивающихся рынков они также смогут получать выгоду от эффекта масштаба развития сетей, хотя бы за счёт снижения стоимости передачи данных до интернет-хабов.

В конце сентября Meta✴ анонсировала кабель Petal, названный «первой трансокеанской системой с пропускной способностью 1 Пбит/с». Кабель через Атлантику протяжённостью порядка 7 тыс. км свяжет США и Францию, ввод в эксплуатацию запланирован на 2029 год. Кроме того, компания стоит за одной крупнейших в мире кабельных систем 2Africa и готовит самую протяжённую в мире систему Waterworth.
24022022

  • Супермодератор
  • Аксакал
  • *****
  • Спасибо
  • -> Вы поблагодарили: 45822
  • -> Вас поблагодарили: 40693
  • Сообщений: 17722
  • Респект: +2536/-0
Новости интернета
« Ответ #2538 : 10 Октябрь 2026, 10:07:44 »
iPhone докладывает хакерам каждые 15 секунд. Новый DarkSword крадёт самое личное
08:47 / 10 октября, 2026

DarkSword P7 научился извлекать секреты прямо из связки ключей Apple и искать установленные криптокошельки.

Шпионский инструмент DarkSword для iPhone получил новую модификацию P7, которая незаметно похищает пароли, фотографии, заметки и данные криптокошельков. Вредонос связывается с серверами злоумышленников каждые 15 секунд и позволяет дистанционно управлять заражённым смартфоном.

Специалисты iVerify обнаружили P7 во время расследования заражения одного из клиентских устройств в августе 2026 года. Система защиты зафиксировала необычную активность, отличавшуюся от поведения ранее известных версий DarkSword. Дополнительный анализ файлов и сетевой инфраструктуры подтвердил появление новой модификации. Результаты расследования компания опубликовала 8 октября.

Главное отличие P7 заключается в расширенных возможностях кражи данных. Прежние версии DarkSword копировали базу связки ключей iOS целиком и отправляли на сервер злоумышленников для последующей обработки. Новая модификация извлекает сохранённые секреты непосредственно на iPhone, преобразует полученную информацию в формат JSON и передаёт операторам. Связка ключей Keychain хранит пароли, учётные данные и другие конфиденциальные сведения.

Спойлер   :
Разработчики добавили отдельные механизмы поиска криптовалютных приложений и извлечения их данных. Исследователи обнаружили специальную команду для работы с кошельком imToken, а также функцию поиска других установленных криптокошельков. P7 способен выгружать фотографии, содержимое Apple Notes, файлы приложений и информацию об устройстве. Наличие подобных функций подтверждено анализом кода, однако объём фактически похищенных данных неизвестен.

После заражения вредоносный код внедряется в системный процесс SpringBoard, отвечающий за домашний экран iPhone. Оттуда шпионская программа поддерживает двустороннюю связь с управляющим сервером через механизм DarkSword. Каждые 15 секунд смартфон отправляет запрос и проверяет, появились ли новые команды. Оператор может дистанционно изменить частоту обращений или полностью остановить работу шпионского модуля.

В распоряжении злоумышленников находится набор команд для просмотра содержимого каталогов, чтения и копирования файлов, поиска информации и запуска JavaScript непосредственно внутри вредоносного процесса. Отдельные функции позволяют составить список установленных приложений, просканировать файловую систему, получить сведения о сетевых соединениях и выгрузить выбранные документы. Таким образом, P7 предназначен не только для разовой кражи информации, но и для управляемого сбора данных.

Авторы модификации постарались сократить количество следов на заражённом устройстве. Исследователи обнаружили, что P7 убрали часть диагностических записей, которые прежние версии оставляли в системных журналах и сетевом трафике. Вредонос также внедряется в меньшее число процессов iOS. Такие изменения затрудняют обнаружение заражения и сокращают объём подозрительной активности, доступной средствам защиты.

Дополнительный механизм использует локальное хранилище браузера Safari для запоминания состояния атаки. Благодаря сохранённым отметкам вредонос избегает повторного запуска цепочки эксплуатации на устройстве, которое уже подвергалось заражению. Разработчики тем самым уменьшают вероятность сбоев и повышают устойчивость работы шпионского инструмента. При этом Safari выступает точкой входа, а дальнейшие действия выполняет код, получивший доступ к системным процессам.

Исследованные компоненты DarkSword содержат модули для нескольких выпусков iOS, включая 18.4, 18.5, 18.6 и 18.7. Заражение возможно при загрузке специально подготовленного веб-контента на устройстве без необходимых исправлений безопасности. Пользователю не обязательно устанавливать приложение или подтверждать запуск подозрительной программы. Подобные атаки могут использовать скомпрометированные сайты и вредоносную рекламу.

В ходе расследования iVerify обнаружила связанную с P7 инфраструктуру, включая домены cdn.gotoiphone.com и mzpo30.cam, а также управляющие узлы agdx53.cc и js.gotoiphone.com. Исследователи опубликовали сетевые признаки заражения, контрольные суммы вредоносных компонентов и характерные следы в файловой системе. Среди них оказался файл keychain_c2_dump.json, в котором программа временно сохраняет извлечённые данные связки ключей перед отправкой.

Специалисты отдельно обратили внимание на качество доработок. Среди распространяющихся вариантов DarkSword встречается немало модификаций, предположительно созданных с помощью ИИ-инструментов без глубокого понимания исходного кода. P7 заметно отличается от подобных копий. По оценке iVerify, разработчики целенаправленно переработали механизм кражи информации, уменьшили число следов и расширили дистанционное управление, продемонстрировав серьёзную техническую подготовку.

История DarkSword началась задолго до появления P7. В марте 2026 года Google, iVerify и Lookout раскрыли существование набора для компрометации iPhone, использовавшего цепочку из шести уязвимостей. Первоначально подобные инструменты применяли коммерческие поставщики шпионского ПО и предполагаемые государственные структуры. Атаки фиксировали в Малайзии, Саудовской Аравии, Турции и на Украине. Позднее исходный код DarkSword оказался в открытом доступе, что существенно упростило его применение другими группировками.

Утечка превратила специализированный инструмент слежки в основу для многочисленных самостоятельных модификаций. Злоумышленникам больше не требуется разрабатывать полноценную цепочку эксплуатации iOS с нуля. Достаточно разместить готовые компоненты на подконтрольном веб-сервере и подготовить способ привлечения пользователей на заражённую страницу. Появление P7 показывает, что отдельные операторы не ограничиваются копированием опубликованного инструментария, а продолжают совершенствовать его возможности.

Apple уже закрыла уязвимости, на которых основаны известные атаки DarkSword. Выпущенное 24 марта обновление iOS 18.7.7 с 1 апреля стало доступно дополнительным моделям iPhone, включая устройства, владельцы которых не хотели переходить на iOS 26. Защита также присутствует в iOS 26.4 и последующих выпусках. Согласно опубликованным материалам, P7 не использует новую подтверждённую уязвимость, позволяющую обходить уже установленные исправления.

Владельцам iPhone рекомендуется открыть настройки, перейти в раздел «Основные», затем «Обновление ПО» и установить последнюю доступную версию системы. Для устройств, остающихся на iOS 18, минимальным защищённым выпуском против известных атак DarkSword считается 18.7.7. Пользователям старых моделей необходимо устанавливать актуальные обновления соответствующей ветки iOS. Дополнительную защиту от подобных веб-атак обеспечивает режим блокировки Lockdown Mode, хотя он ограничивает часть привычных функций смартфона.

Масштаб распространения P7 пока неизвестен. iVerify подтвердила обнаружение новой модификации при расследовании реального заражения, но не раскрыла количество пострадавших пользователей и не установила публично личность операторов. Нет также подтверждений, что модификация способна заражать iPhone с актуальными исправлениями безопасности. Главный риск сохраняется для устройств, владельцы которых продолжают пользоваться уязвимыми версиями iOS.

24022022

  • Супермодератор
  • Аксакал
  • *****
  • Спасибо
  • -> Вы поблагодарили: 45822
  • -> Вас поблагодарили: 40693
  • Сообщений: 17722
  • Респект: +2536/-0
Новости интернета
« Ответ #2539 : 10 Октябрь 2026, 10:12:47 »
Японию накрыла волна взломов. Хакеры перебирают API, старые дыры и украденные ключи
07:03 / 10 октября, 2026

Под удар попали даже системы, которые вообще не предназначались для посторонних.

Японские организации одна за другой сталкиваются со взломами и утечками персональных данных. Национальный центр реагирования JPCERT/CC предупредил о волне атак, при которых злоумышленники ищут старые уязвимости, изучают API приложений и используют похищенные ключи доступа.

Предупреждение опубликовано на фоне серии инцидентов, участившихся примерно с сентября 2026 года. Под удар попали как публичные приложения, так и системы для сотрудников и инструменты бизнес-аналитики, которые обычно не рассчитаны на посетителей из интернета. JPCERT/CC признаёт, что технические сведения пока разрозненны, и не утверждает, что все атаки проведены одинаковым способом.

Первый сценарий начинается с поиска известных уязвимостей. Атакующие сканируют разные программы и ищут слабые места у каждой жертвы, не ограничиваясь одной ошибкой. Параллельно злоумышленники пытаются добраться до конфигурационных файлов и резервных копий, открытых из-за неверных настроек. Похищенные файлы способны раскрыть информацию даже без использования новых уязвимостей.

Спойлер   :
Второй сценарий связан с API, через которые приложения обмениваются командами с серверами. Злоумышленники анализируют общедоступные программы для смартфонов, чтобы найти адреса служебных интерфейсов и ключи. Затем напрямую обращаются к внутренним функциям, недоступным через обычный экран. В ряде случаев подобные запросы приводили к незаконному изменению информации.

Атакующие также меняли права пользователей и создавали посторонние учётные записи. Они сравнивали ответы сервера при разных HTTP-заголовках и специально неверных токенах авторизации. Ещё один приём связан со слепой NoSQL-инъекцией, когда серия запросов помогает постепенно определить сведения об аккаунтах. Для входа также применяли API-ключи, похищенные ранее из других систем.

JPCERT/CC перечислил пять подозрительных IP-адресов, связанных с атаками через API в сентябре, включая 3.112.252[.]14 и 54.95.112[.]6. В журналах встречались запросы с обозначениями curl/7.88.1 и python-requests/2.34.2. Центр предупреждает, что указанные адреса могли перейти к добросовестным пользователям, поэтому одного совпадения недостаточно для обвинений.

Третий сценарий касается платформы аналитики Metabase. Через API злоумышленники эксплуатировали SQL-инъекцию CVE-2026-72898, которая может дать права администратора без авторизации. JPCERT/CC предупредил о проблеме ещё 14 августа. В новом документе названы три IP-адреса, замеченных с начала августа до начала сентября, и характерный User-Agent Metabase-GHSA-vwf4/2.0.

В предупреждении JPCERT/CC советует ограничивать частоту API-запросов, особенно при входе и сбросе пароля. Все интерфейсы, включая внутренние, должны проверять права пользователя. Токенам рекомендуют задавать срок действия и минимальные разрешения. Организациям также советуют обновлять программы, закрывать лишние панели от интернета, проверять журналы и удалять ненужные данные.

Gerakl

  • Друзья
  • Старожил
  • ***
  • Спасибо
  • -> Вы поблагодарили: 3567
  • -> Вас поблагодарили: 3017
  • Сообщений: 648
  • Респект: +372/-0
Новости интернета
« Ответ #2540 : 12 Октябрь 2026, 10:42:35 »
В Турции запретили соцсети для детей младше 15 лет

Правительство Турции официально запретило доступ к социальным сетям для детей младше 15 лет. Парламент Турции принял соответствующий законопроект ещё в апреле текущего года, а теперь Управление кибербезопасности подготовило официальный документ на этот счёт. 10 октября он был опубликован в правительственном вестнике Resmi Gazete, запрет вступит в силу 1 ноября.

Согласно закону, социальные сети должны будут обеспечить проверку возраста пользователей. Возраст можно будет подтвердить через турецкую систему госуслуг e-Devlet, где сформируется цифровой токен. Отмечается, что токен показывает, достиг ли человек возраста 15 или 18 лет, но не содержит имени и других персональных данных. Проверку возраста необходимо будет завершить до 31 марта 2027 года.

По новым правилам, заявки пользователей младше 15 лет будут отклонены, а для подростков от 15 до 18 лет соцсети должны будут ввести особый режим с усиленными мерами безопасности и защиты конфиденциальности. Такие аккаунты будут закрытыми, сделать их публичными нельзя. Для профилей несовершеннолетних запретят прямые трансляции и персонализированную рекламу, они смогут получать сообщения только от тех, на кого сами подписаны.

Запрет на использование социальных сетей детьми уже ввели некоторые страны, включая Австралию и Индонезию. Австрия, Дания, Франция, Греция и Испания сейчас разрабатывают законы, ограничивающие доступ детей к таким сервисам. Канада представила законопроект об ограничении доступа к соцсетям для детей младше 16 лет в июне текущего года.